Progetti e casi
Accessi IA che l’IT può gestire.
Organizzare licenze aziendali, API idonee, utilizzi e procedure con responsabilità chiare.
Esempi di capacità da valutare e definire insieme. Non sono dichiarazioni di progetti cliente completati né garanzie di risultati commerciali.
01IT · Infrastruttura IA · Demo con dati fittiziAccessi IA che l’IT può gestire.
Organizzare licenze aziendali, API idonee, utilizzi e procedure con responsabilità chiare.
Dove il lavoro si blocca
Strumenti personali, chiavi sparse e budget poco chiari rendono difficile il controllo. Quando una persona esce, non è chiaro quali accessi revocare.
Per quali team
IT, referenti sicurezza o acquisti e promotori IA interni.
Cosa serve
- Inventario, piani idonei e responsabili degli account
- Politica di accesso, regole di costo e dati consentiti
Cosa si ottiene
- Mappa di accessi, percorsi dei modelli e responsabilità
- Revisione dell’uso e procedure di ingresso/uscita
- 01Persona
Mappare la situazione
Identificare responsabile e condizioni di ogni account.
- Input
- 12 persone; licenze; API; una chiave senza titolare
- Output
- Mantenere i percorsi idonei; far verificare la chiave.
- 02Sistema
Collegare gli accessi approvati
Configurare i ruoli e progetti previsti.
- Input
- Ruoli approvati: operatore / revisore
- Output
- Permessi registrati; nessun segreto reale nell’esempio.
- 03IA
Rendere leggibile l’uso
Raggruppare l’uso consentito per progetto e budget.
- Input
- Progetto A: budget fittizio di 200 €
- Output
- Scheda con consumo e soglia concordata.
- 04Persona
Provare ingresso e uscita
L’IT verifica l’intero ciclo degli accessi.
- Input
- Una persona lascia il progetto A
- Output
- Percorsi provati revocati; conservazione chiarita.
- 05Sistema
Lasciare una procedura
Definire revisioni e risposte ripetibili.
- Input
- Controlli + responsabile + calendario chiavi
- Output
- Manuale con escalation, verifiche e revoca.
Chi prende la decisione
L’IT approva permessi, flussi dei dati e gestione delle chiavi. Acquisti e contratti restano all’azienda; l’integrazione non dà diritti di rivendita o condivisione degli account.
Quando il processo si ferma
Un piano non idoneo, una chiave senza responsabile o un luogo di trattamento non approvato restano scollegati.
Cosa deve dimostrare il pilota
- Ogni nuovo utente riceve solo i permessi previsti.
- Chi esce perde i percorsi di accesso verificati.
- L’uso è visibile rispetto ai limiti concordati e le chiavi sono revocabili.
Cosa riceve il team
- Registro di account, permessi e flussi dei dati
- Configurazione approvata e guida alla rotazione delle chiavi
- Specifica del monitoraggio e manuale di ingresso/uscita
Progetti e casi
Guarda come procede il lavoro.
Sei punti di partenza concreti: dalle fonti alle decisioni, fino a un processo che il team può gestire.
Un’unica fonte prodotto. Più mercati locali.
Dai dati approvati a schede adatte ai diversi mercati, da pubblicare dopo la revisione.
Esplora il workflow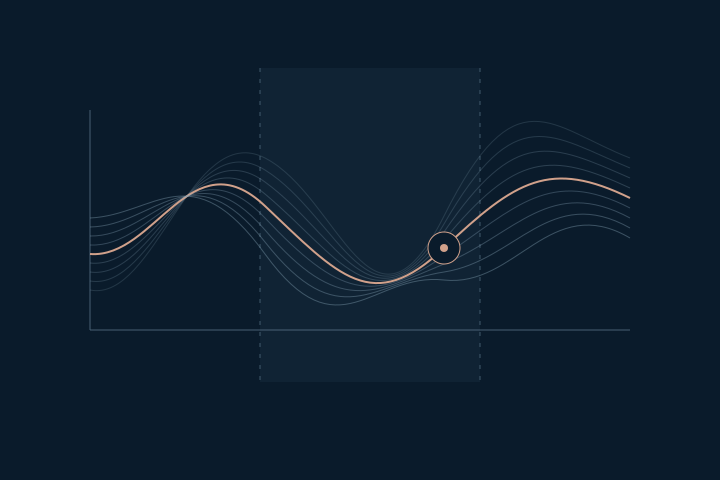
Un ciclo di ottimizzazione con dati e revisione.
Da una finestra di monitoraggio concordata a prove, una proposta e un risultato verificato.
Esplora il workflow
Accessi IA che l’IT può gestire.
Organizzare licenze aziendali, API idonee, utilizzi e procedure con responsabilità chiare.
Esplora il workflow↗ Parliamo del progetto
Quale processo merita uno sguardo più attento?
Parliamo del tuo processoQuesto sito è disponibile in sei lingue. La comunicazione e la realizzazione del progetto avvengono in inglese.